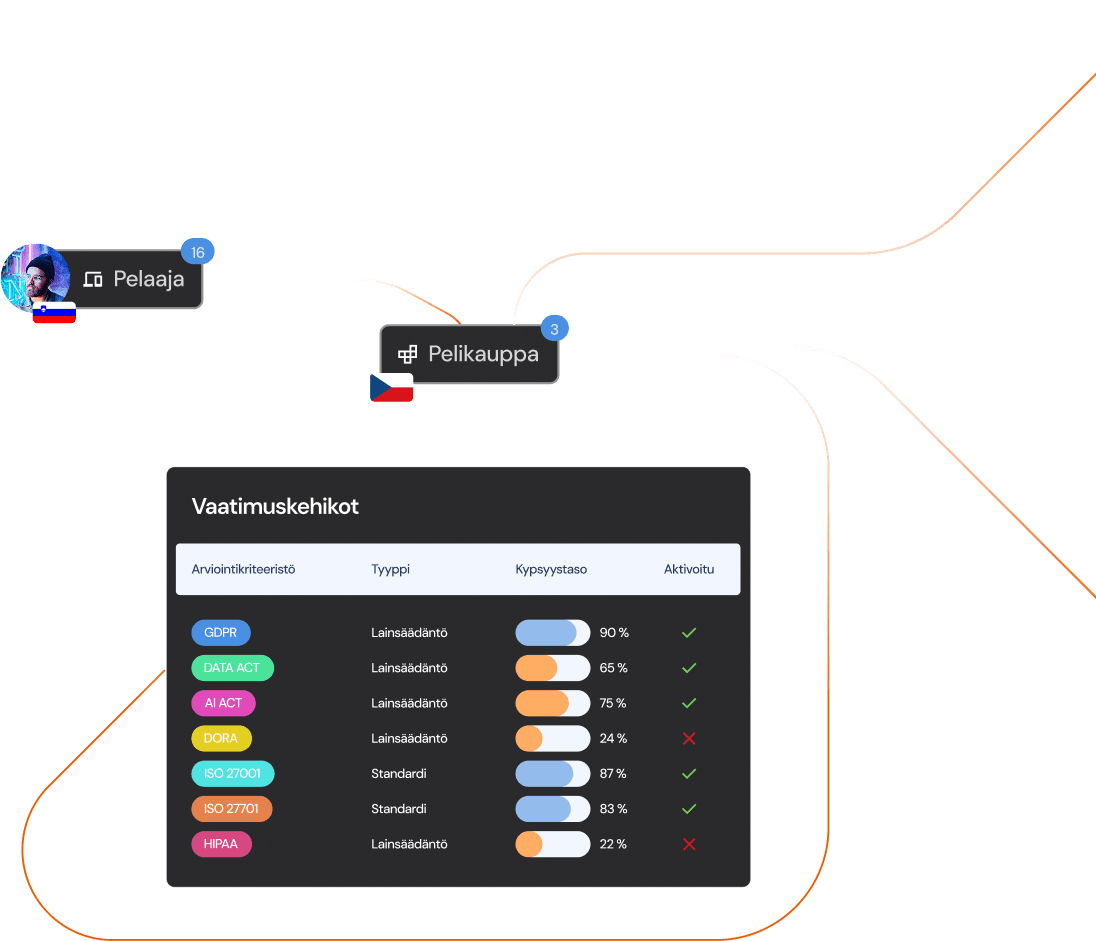
Datasääntelyä on enemmän kuin koskaan — GDPR, EU AI Act, NIS2, ISO 27001, M365 Copilot -vaatimukset ja toimialakohtaiset velvoitteet. Jokainen kehikko käyttää omaa terminologiaansa, omat kontrollirakenteensa ja omat raportointivaatimuksensa. Ilman yhtenäistä hallintajärjestelmää vaatimustenmukaisuustyö hajoaa irrallisiksi Excel-taulukoiksi, auditointilistoiksi ja PowerPoint-esityksiksi — ja kun auditoija pyytää todistamaan kontrollien tilan, vastaaminen vie viikkoja. PrivacyDesignerin vaatimustenhallinta kokoaa kaikki kehikot yhteen rakenteiseen näkymään, jossa kontrollit, aukot ja vastuut näkyvät reaaliajassa.
Haaste: AI Act ja NIS2 tuovat uusia vaatimuksia eri kielellä kuin GDPR
Organisaatiot, jotka ovat rakentaneet GDPR-prosessinsa kuntoon, kohtaavat AI Actin ja NIS2:n myötä uuden haasteen: uudet kehikot käyttävät eri käsitteitä, eri kontrollirakennetta ja eri raportointilogiikkaa. Vaatimustenmukaisuuden osoittaminen hajoaa eri tiimien vastuulle — tietosuoja hoitaa GDPR:n, IT-turvallisuus NIS2:n, AI-tiimi AI Actin. Kokonaiskuva puuttuu, ja kontrollit joilla on päällekkäistä peittoa eri kehikoissa toteutetaan moneen kertaan. Auditoijille on vaikea osoittaa, millä kontrollilla mikäkin vaatimus katetaan — ja gap-analyysi tehdään manuaalisesti konsultin toimesta kerran vuodessa.
Miten vaatimuskehikot toimivat PrivacyDesignerissa
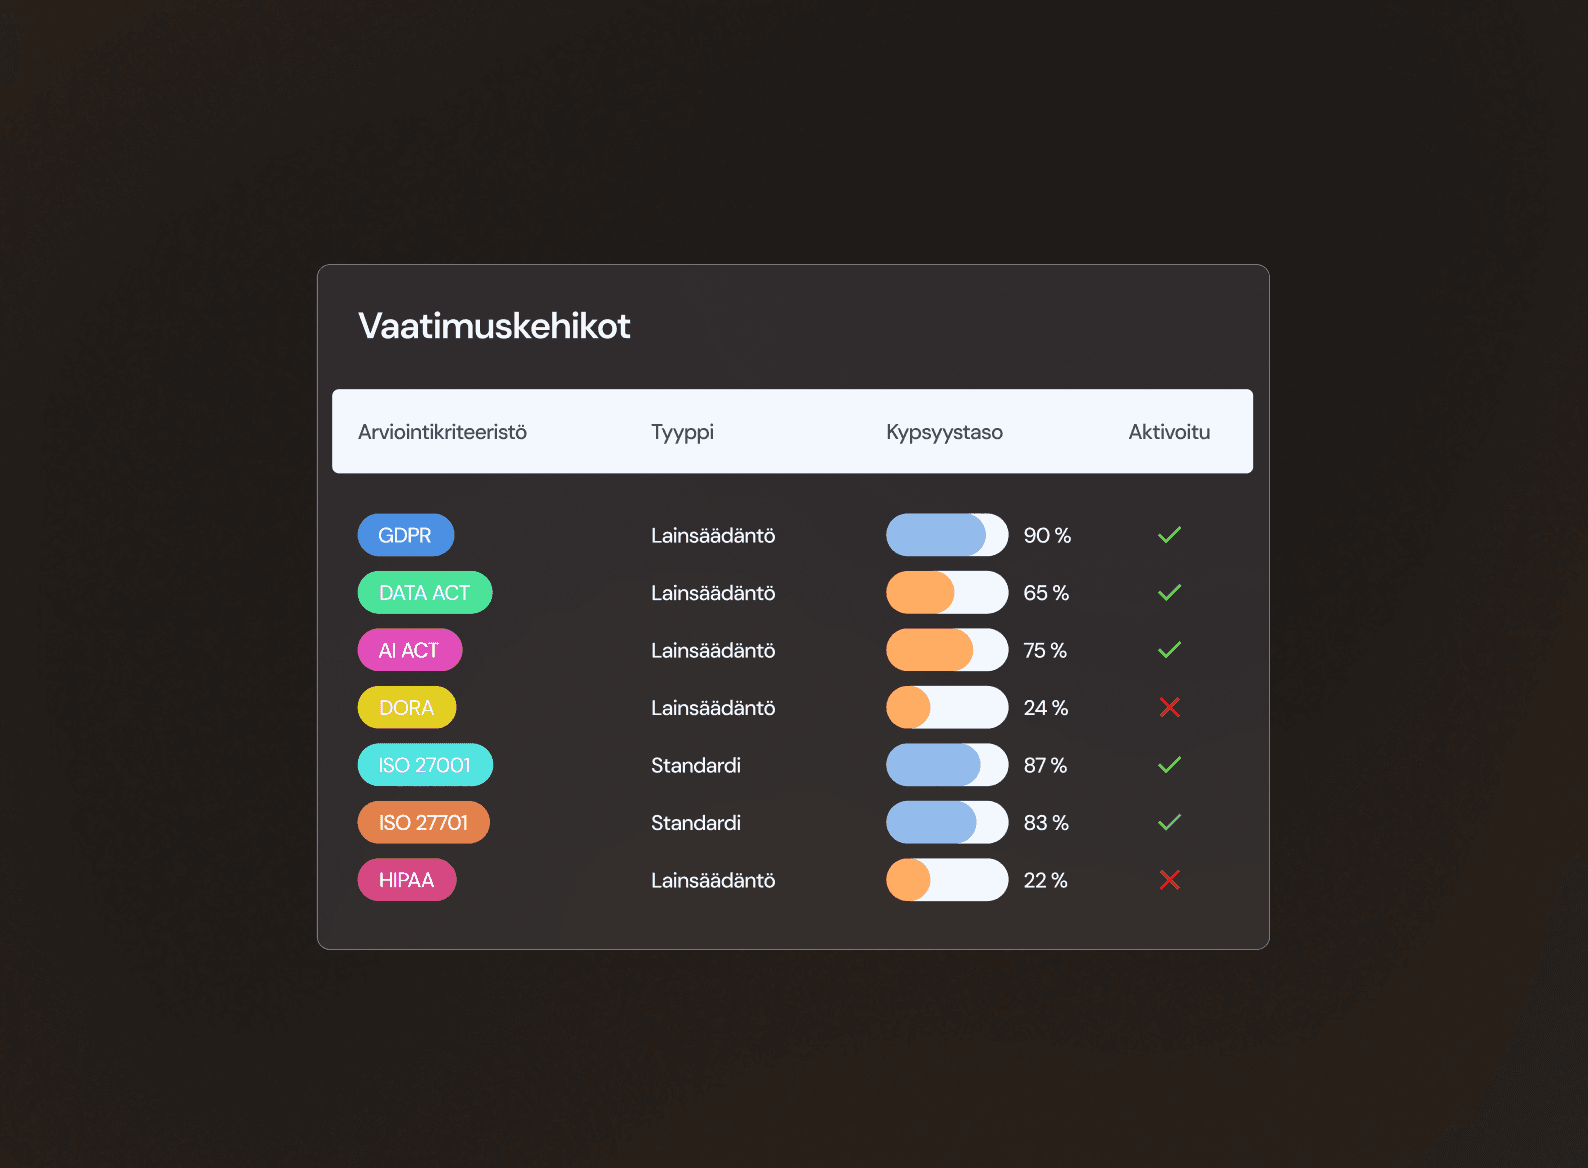
- Valmiit kehikot: GDPR, EU AI Act, NIS2, ISO 27001, M365 Copilot — sekä mahdollisuus rakentaa täysin räätälöity organisaatiokohtainen kehikko.
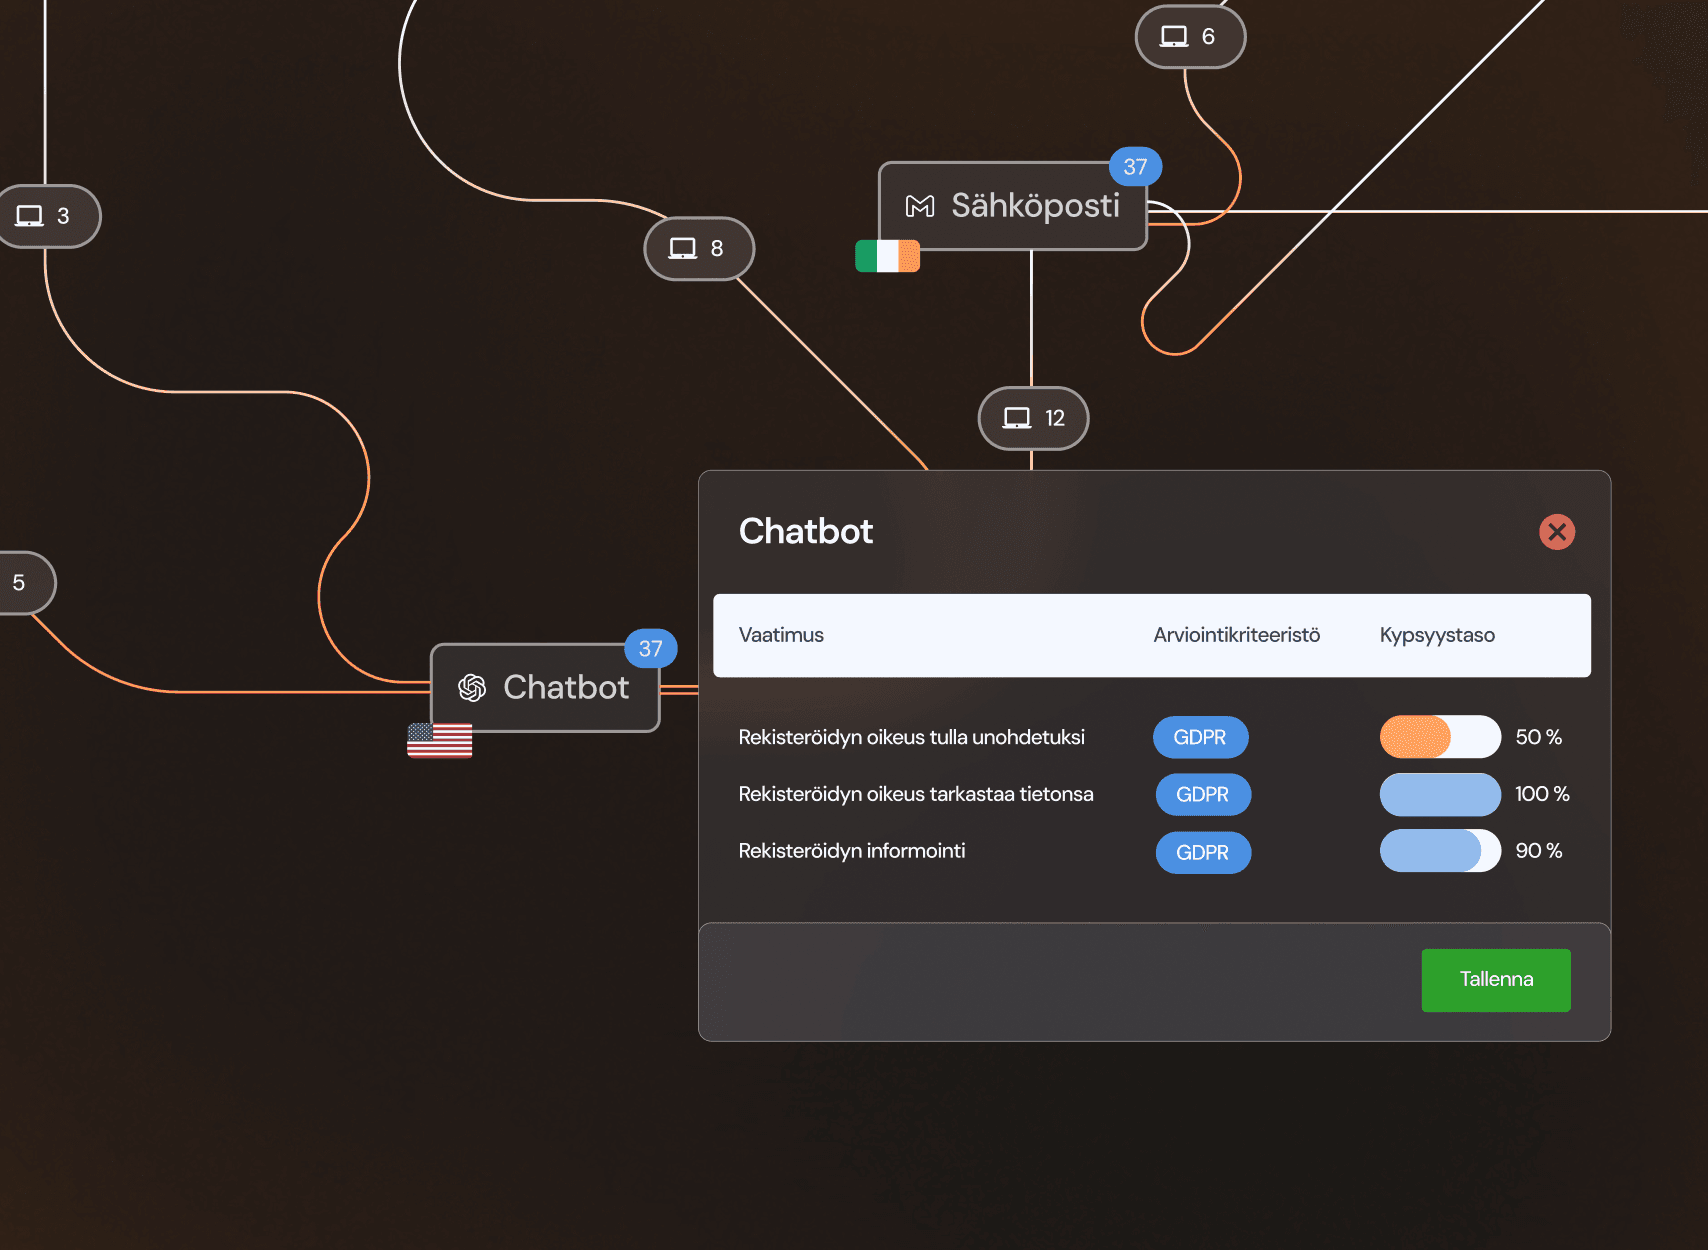
- Ristikehikkokontrollit — yksi kontrolli linkitetään useisiin vaatimuksiin eri kehikoissa. Saman asian toteuttaminen kattaa automaattisesti kaikki relevantit vaatimukset.
- Gap-analyysinäkymä — jokaiselle vaatimukselle näkyy tila: toteutettu, osittain toteutettu, ei toteutettu, ei sovelleta. Aukot priorisoidaan riskitason mukaan.
- Todisteiden liittäminen kontrolliin — käytäntödokumentti, koulutusrekisteri tai tekninen konfiguraatio liitetään suoraan kontrolliin — auditoijalle yksi linkki, kaikki todisteet saatavilla.
- Vastuuhenkilö ja deadline per kontrolli — DPO hallinnoi kokonaisuutta, prosessiomistajat vastaavat omista kontrolleistaan.
Hyödyt organisaatiolle
- Yksi työkalu kaikkiin kehikoihin — GDPR, AI Act, NIS2 ja ISO 27001 hallitaan yhdestä paikasta eikä erillisistä Excel-tiedostoista tai PowerPoint-esityksistä.
- Kontrollipäällekkäisyys poistetaan — ristikehikkokontrollit säästävät merkittävästi aikaa kun samaa asiaa ei toteuteta ja dokumentoida moneen kertaan.
- Auditointi nopeutuu dramaattisesti — kontrollin todisteet ovat yhden linkin takana, ei manuaalisesti koottavissa useista järjestelmistä.
- Johdon tilannekuva reaaliajassa — gap-analyysi on aina ajantasainen, ei kerran vuodessa tehtävä konsulttiajo.
- Uuden lainsäädännön käyttöönotto hallitusti — uusi kehikko lisätään järjestelmään, olemassa olevat kontrollit linkitetään uusiin vaatimuksiin ja aukot näkyvät välittömästi.
Usein kysyttyjä kysymyksiä
Voiko yhdellä kontrollilla kattaa useita kehikkoja?
Kyllä. Ristikehikkokontrollit ovat yksi keskeisistä hyödyistä — sama kontrolli linkitetään useisiin kehikoihin, eikä samaa työtä tarvitse tehdä moneen kertaan.
Onko EU AI Act -kehikko saatavilla?
Kyllä. PrivacyDesignerissa on valmis AI Act -kehikko korkean riskin järjestelmien vaatimuksille, päivitettynä delegoitujen säädösten mukaan.
Kuinka usein kehikkoja päivitetään?
PrivacyDesignerin sisältötiimi päivittää kehikot lainsäädäntömuutosten, EDPB-ohjeistusten ja standardipäivitysten mukaan. Organisaatiot saavat ilmoituksen päivityksistä.
Lue seuraavaksi: Riskiarvioinnit → · Vaikutustenarvioinnit →
Hallitse GDPR, AI Act ja NIS2 samasta paikasta
Varaa demo ja näytämme, miten vaatimuskehikot, kontrollit ja gap-analyysi toimivat PrivacyDesignerissa.
Varaa maksuton demo