Miksi Copilot DPIA on pakollinen?
GDPR:n artikla 35 edellyttää tietosuojan vaikutustenarvioinnin tekemistä ennen käsittelytoimien aloittamista, kun ne todennäköisesti aiheuttavat korkean riskin luonnollisten henkilöiden oikeuksille ja vapauksille.
Microsoft 365 Copilot täyttää tämän kynnyksen käytännössä aina. Tietosuojavaltuutetun toimisto ja Euroopan tietosuojaneuvosto (EDPB) ovat vahvistaneet, että DPIA on tehtävä erityisesti silloin, kun:
- käsittely on laajamittaista ja koskee useita henkilöryhmiä
- käytetään uutta teknologiaa, jonka pitkäaikaiset vaikutukset ovat epäselvät
- tehdään automatisoituja päätöksiä tai profilointia
Kaikki kolme kriteeriä täyttyvät tyypillisessä Copilot-käyttöönottossa.
Mitä Copilot DPIA sisältää?
1. Käsittelytoimien kuvaus
Dokumentoimme, miten Copilot käsittelee henkilötietoja organisaatiossanne: käyttötapaukset, käyttäjäryhmät, käsittelytarkoitukset ja oikeusperusteet.
2. Tietovirtojen kartoitus
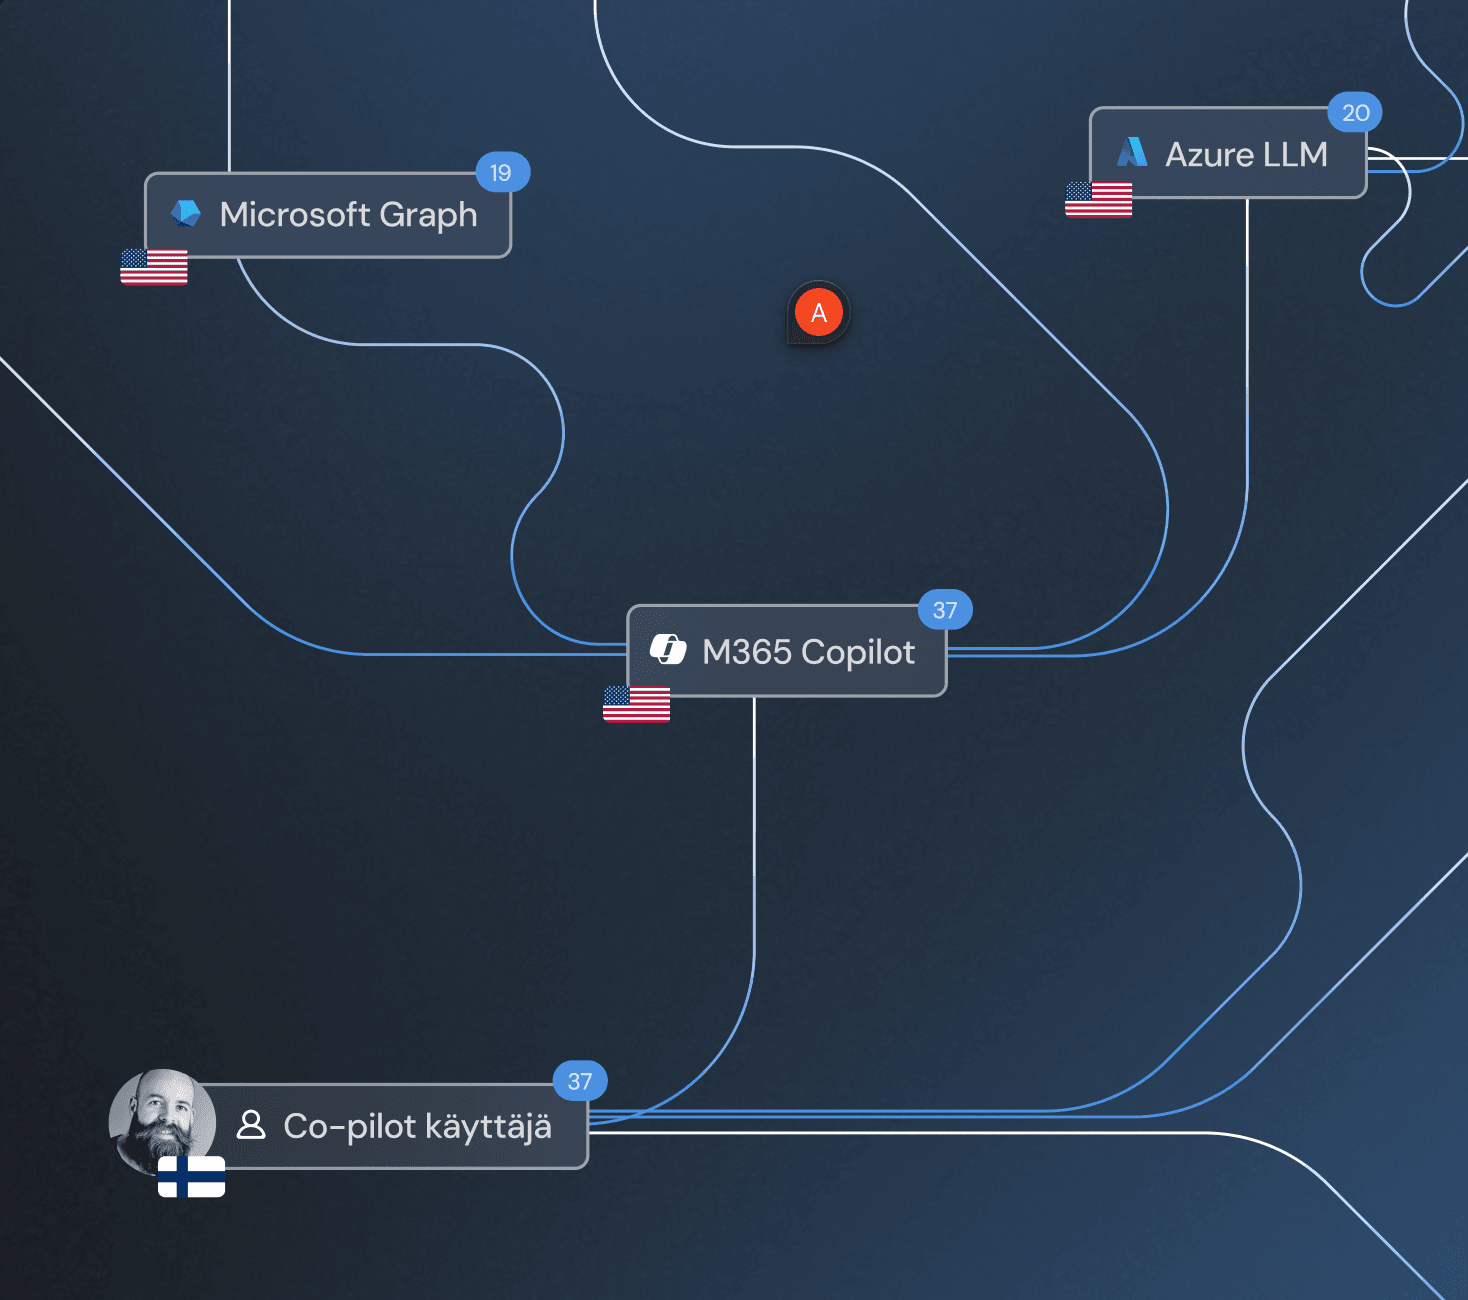
Selvitämme, minne data liikkuu: Microsoft Graphin kautta käytetty organisaatiossisältö, Exchange-lokitus, mahdolliset Bing-verkkohaut ja EU Data Boundaryn tilanne.
3. Riskianalyysi
Tunnistamme ja arvioimme riskit rekisteröityjen oikeuksille: pääsyoikeusongelmat, arkaluonteisten tietojen käsittely, automaattiset päätökset ja AI Act -näkökulma.
4. Hallintatoimet ja suositukset
Suosittelemme konkreettiset kontrollit, joilla riskit hallitaan: pääsyoikeuskartoitus, herkkyystunnisteet, käyttöpolitiikka, koulutus ja seuranta.
5. Dokumentaatio ja DPO-tuki
Tuotamme GDPR:n artikla 35 mukaisen dokumentaation, jonka voi esittää tietosuojavaltuutetun toimistolle tarvittaessa. Tuemme myös tietosuojavastaavan (DPO) osallistumista prosessiin.
Kaksi tapaa toteuttaa Copilot DPIA
 Palveluna – me teemme
Asiantuntijamme johtavat prosessin alusta loppuun: haastattelut, dokumentaatio, riskianalyysi ja lopputuotos. Nopein reitti valmiiseen DPIA:han.
 Ohjelmistolla – teette itse
PrivacyDesigner-ohjelmisto sisältää Copilot-DPIA-mallipohjan valmiina. Teette arvioinnin itse ohjaamassamme prosessissa — säästää aikaa ja kustannuksia.
Kenelle palvelu sopii?
- Organisaatioille, jotka suunnittelevat Copilotin pilotointia tai laajaa käyttöönottoa
- Tiimeille, jotka tarvitsevat kirjallisen DPIA-dokumentaation johtoryhmälle tai hallitukselle
- DPO:ille ja tietosuojavastaaville, jotka haluavat varmistaa vaatimustenmukaisuuden ennen Go Live -päätöstä
- Organisaatioille, joilla on jo Copilot käytössä mutta DPIA tekemättä
Usein kysytyt kysymykset DPIA:sta
Kauanko Copilot DPIA kestää?
Tyypillisesti 2–4 viikkoa organisaation koosta ja käyttötapauksien määrästä riippuen. Vaiheistamme prosessin niin, että teette päätöksen käyttöönotosta hallitusti aikataulussa.
Voiko DPIA tehdä jälkikäteen, jos Copilot on jo käytössä?
Kyllä, mutta se on tehtävä mahdollisimman pian. GDPR edellyttää DPIA:n tekemistä ennen käsittelyn aloittamista — jälkikäteinen arviointi ei poista velvollisuutta, mutta korjaa tilanteen.
Pitääkö DPIA toimittaa viranomaiselle?
Ei automaattisesti. DPIA dokumentoidaan ja pidetään organisaation hallussa. Tietosuojavaltuutettu voi pyytää sitä tarkastuksessa — tai jos arvioinnissa todetaan, että riski jää korkeaksi toimenpiteistä huolimatta, on konsultoitava valvontaviranomaista.
← Lue ensin Copilotin tietosuojariskeistä | ← Takaisin Copilot-kirjastoon
Aloita Copilot DPIA tänään
Ensimmäinen tapaaminen on maksuton. Kartoitetaan tilanteenne ja sovitaan arvioinnin laajuus ja aikataulu.
Varaa maksuton tapaaminen